Lanskap ancaman siber saat ini semakin menempatkan kredensial pengguna sebagai salah satutarget utama. Bagi enterprise di sektor financial services, pemerintahan, maupun industri dengan data sensitif, satu kredensial yang berhasil dicuri melalui phishing dapat menjadi pintu masukmenuju aplikasi, sistem, dan informasi penting organisasi.
Kondisi ini membuat organisasi perlu melihat kembali bagaimana akses pengguna dikelola. Password dan kode OTP memang masih banyak digunakan, tetapi keduanya memiliki keterbatasan ketika berhadapan dengan teknik phishing dan social engineering yang semakin canggih. Salah satu pendekatan yang dapat memberikan perlindungan lebih kuat adalah hardware security key, terutama perangkat yang dapat digunakan untuk autentikasi digital sekaligus akses fisik.
Mengapa Password dan OTP Tidak Lagi Cukup untuk Enterprise?
Password merupakan salah satu metode autentikasi paling umum, tetapi juga menjadi salah satutarget yang paling sering dieksploitasi. Kredensial dapat dicuri melalui phishing, credential stuffing, brute-force attacks, maupun kebocoran data. Bahkan ketika organisasi sudah menambahkan OTP sebagai lapisan keamanan tambahan, risiko belum sepenuhnya hilang.
SMS-based OTP, misalnya, dapat menghadapi risiko seperti SIM swapping. Sementara itu, OTP yang dimasukkan secara manual masih dapat menjadi target phishing atau adversary-in-the-middle(AiTM) attacks, ketika penyerang mencoba menangkap informasi autentikasi secara real-time.
Masalah utamanya password dan OTP masih bergantung pada informasi yang harus diketahui, diterima, atau dimasukkan oleh pengguna. Jika informasi tersebut berhasil dimanipulasi atau dicuri, penyerang berpotensi menggunakannya untuk menyamar sebagai pengguna yang sah.
Hardware security key mengambil pendekatan berbeda dengan menggunakan kredensialkriptografi yang tersimpan pada hardware. Dengan dukungan FIDO2/WebAuthn, proses autentikasi juga terikat pada legitimate website atau service origin. Artinya, ketika pengguna diarahkan ke situs phishing, security key tidak akan memberikan respons autentikasi yang valid untuk domain tersebut, sehingga phishing-resistant authentication menjadi lebih kuat dibandingkan metodeautentikasi berbasis password dan OTP saja.
Bagaimana Hardware Security Key Memperkuat Autentikasi Digital?
Secara sederhana, security key berfungsi sebagai perangkat fisik yang digunakan untukmembuktikan bahwa pengguna memiliki authenticator yang telah terdaftar pada suatu layanan.
Dalam skenario passwordless, pengguna tidak perlu mengetik password setiap kali login. Security key dapat digunakan melalui USB atau NFC, kemudian pengguna melakukan konfirmasi pada perangkat untuk menyelesaikan proses autentikasi.
Di balik proses sederhana tersebut, perangkat menggunakan public-key cryptography untukmelakukan verifikasi. Private key disimpan di dalam authenticator dan tidak perlu dikirimkan ke website atau aplikasi. Ketika login dilakukan, sistem hanya menerima cryptographic proof yang dapat diverifikasi menggunakan public key yang telah terdaftar.
Pendekatan ini membuat kredensial jauh lebih sulit dicuri dan digunakan kembali dari jarak jauh. Bagi enterprise, manfaatnya bukan hanya meningkatkan keamanan login, tetapi juga membuka jalan menuju password–less authentication yang lebih konsisten di berbagai aplikasi dan layanan yang mendukung FIDO2/WebAuthn.
Dual Access: Satu Security Key untuk Akses Digital dan Fisik
Di lingkungan enterprise, keamanan digital dan physical access sering kali dikelola sebagai dua sistem yang berbeda. Karyawan mungkin menggunakan security key atau password untuk login kelaptop dan aplikasi cloud, tetapi masih membutuhkan access card terpisah untuk memasukikantor, ruang server, atau area dengan akses terbatas.
Pendekatan yang terfragmentasi ini menambah jumlah perangkat yang harus dibawa penggunasekaligus memperbesar kompleksitas pengelolaan access credentials.
Konsep dual access security key menawarkan pendekatan yang lebih terintegrasi. Satu perangkatdapat digunakan untuk autentikasi digital melalui USB atau NFC, sekaligus mendukung physical access melalui contactless technology seperti MIFARE DESFire EV3.
Bagi pengguna, pendekatan ini berarti satu perangkat dapat memenuhi lebih banyak kebutuhanakses sehari-hari. Bagi organisasi, integrasi tersebut dapat membantu menyederhanakan pengelolaan credential dan membuka peluang integrasi antara identity management dan physical access control.
Tentu saja, kemampuan monitoring dan policy enforcement tetap bergantung pada access control system dan platform identity yang digunakan perusahaan. Namun, dengan menggabungkan digital dan physical credentials dalam satu hardware, organisasi dapat mengurangi fragmentasi dalam pengelolaan akses.
Best Practices Menerapkan Passwordless Authentication Berbasis FIDO2
Migrasi menuju passwordless authentication perlu direncanakan agar peningkatan keamanan tidakmenciptakan friksi baru bagi pengguna maupun tim IT.
Pertama, lakukan rollout secara bertahap. Organisasi dapat memulainya dari pengguna denganakses paling sensitif, seperti administrator, finance team, atau privileged users, sebelum memperluas implementasi ke seluruh karyawan.
Kedua, siapkan backup security key. Kehilangan perangkat utama seharusnya tidak membuatpengguna kehilangan akses ke seluruh sistem. Backup key dapat didaftarkan sejak awal dan disimpan sesuai kebijakan keamanan perusahaan.
Ketiga, manfaatkan Enterprise Attestation jika organisasi membutuhkan kemampuan untukmengidentifikasi authenticator yang telah disetujui dan menerapkan policy berdasarkan perangkat tersebut. Fitur ini dapat membantu enterprise mempertahankan kontrol lebih baik terhadaphardware authenticator yang digunakan dalam lingkungan organisasi.
Terakhir, jangan lupakan lifecycle management. Security key perlu dikelola mulai dari provisioning, deployment, firmware update, replacement, hingga decommissioning ketika perangkat tidak lagidigunakan.
Keunggulan Swissbit iShield Key 2 untuk Enterprise
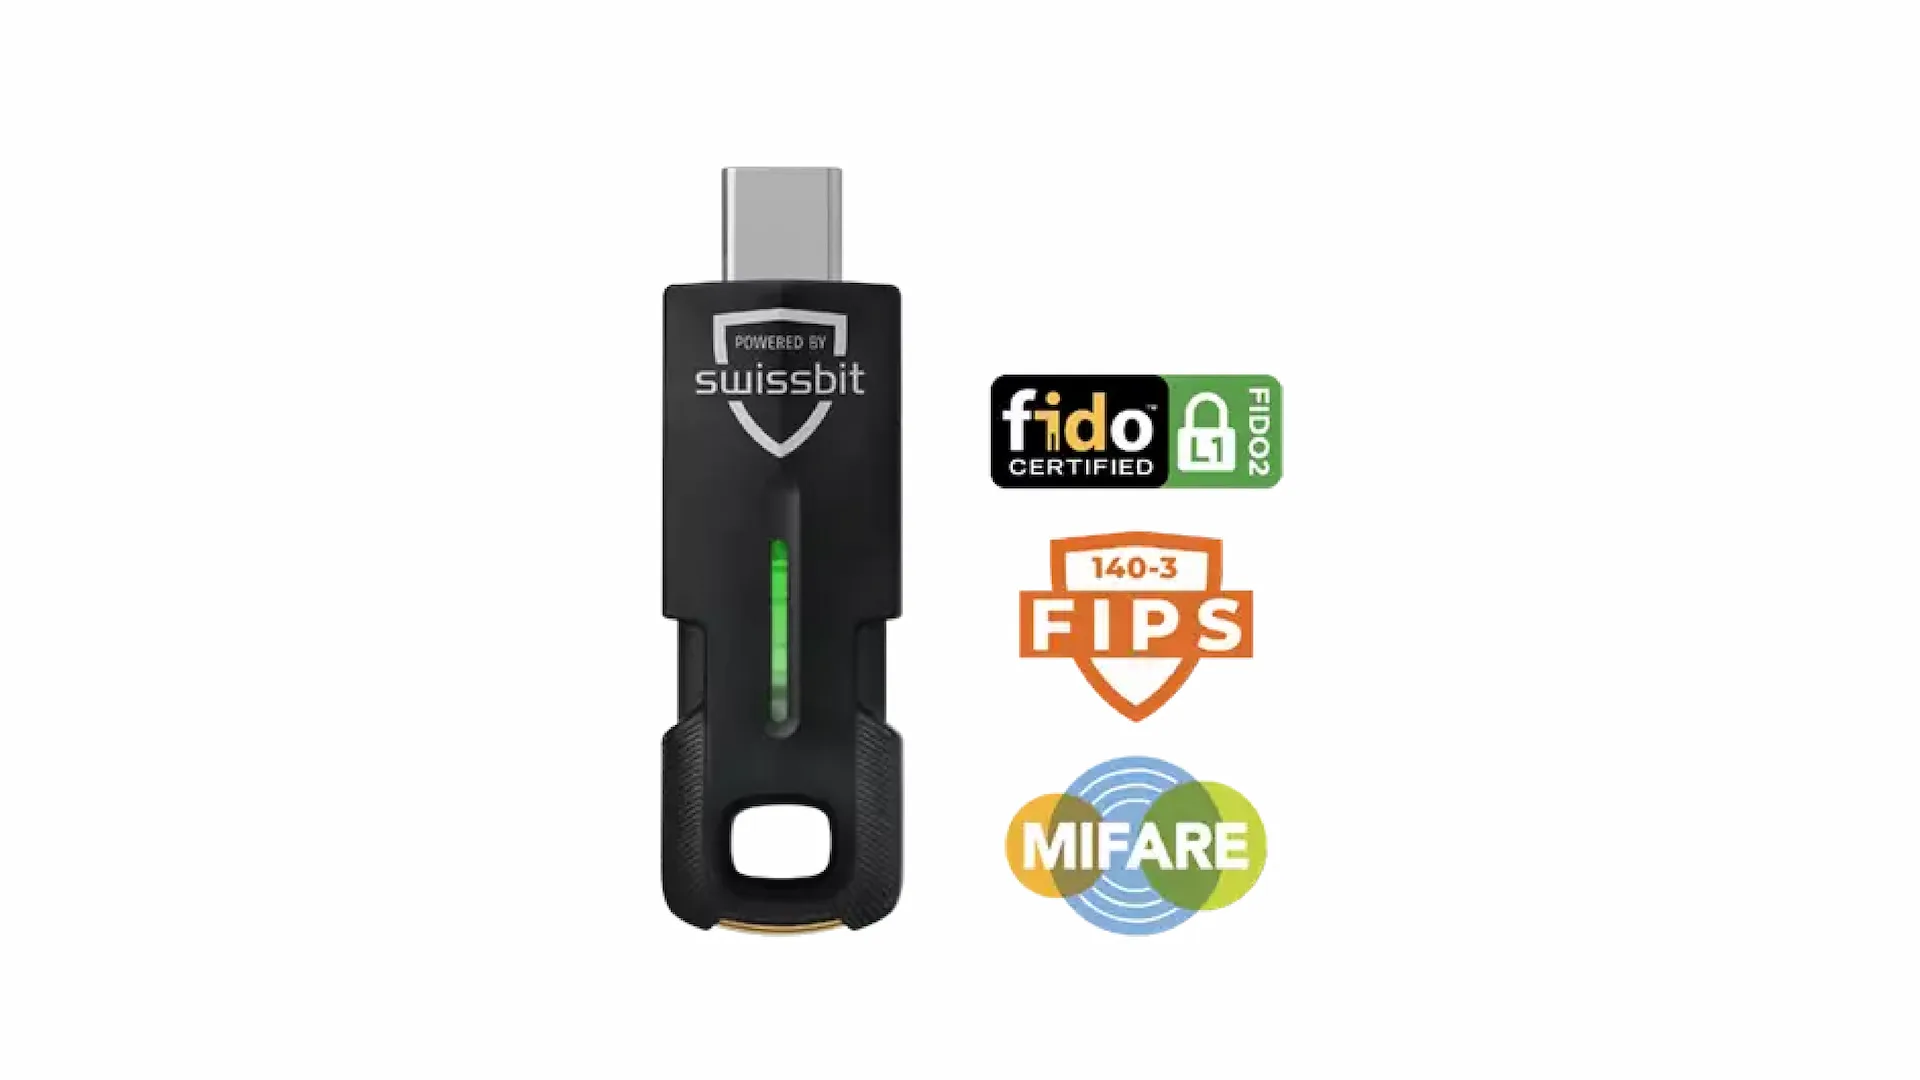
Untuk organisasi yang membutuhkan hardware security key dengan kemampuan lebih luas, Swissbit iShield Key 2 menggabungkan berbagai fungsi autentikasi digital dan physical access dalam satu perangkat.
Salah satu keunggulannya adalah kapasitas hingga 300 passkeys dalam satu security key.Kapasitas ini memungkinkan satu perangkat digunakan untuk berbagai layanan yang mendukungFIDO2/WebAuthn tanpa harus berganti perangkat untuk setiap account.
Dari sisi authentication capabilities, iShield Key 2 mendukung FIDO2/WebAuthn, passkeys, TOTP, HOTP, dan PIV. Swissbit juga menyediakan varian dengan FIPS 140-3 Level 3 certification, memberikan opsi bagi organisasi yang membutuhkan authenticator dengan sertifikasi keamanan untuk lingkungan dengan tuntutan kepatuhan yang tinggi.
Untuk kebutuhan physical access, varian MIFARE menggabungkan FIDO security key dengandukungan MIFARE DESFire EV3. Swissbit memposisikan kombinasi ini sebagai pendekatan untukmengintegrasikan digital authentication dan physical access dalam satu device.
Pengelolaan perangkat juga didukung oleh iShield Key Manager, yang membantu tim IT mengonfigurasi dan mengelola berbagai fungsi authentication pada perangkat yang kompatibel. Dukungan remote firmware update juga membantu organisasi menjaga perangkat tetap up to datetanpa harus mengandalkan proses manual untuk setiap security key.
Dengan kombinasi tersebut, iShield Key 2 tidak hanya berfungsi sebagai security key untuk login, tetapi dapat menjadi bagian dari strategi access management enterprise yang lebih terintegrasi.
Perkuat Keamanan dan Efisiensi IT dengan Hardware Security Key
Selain meningkatkan keamanan autentikasi, penerapan passwordless authentication juga dapatmembantu mengurangi ketergantungan organisasi pada password dan proses account recoveryyang berulang. Bagi enterprise dengan jumlah pengguna yang besar, penyederhanaan proses autentikasi dapat membantu mengurangi friction dalam aktivitas sehari-hari sekaligus memberikan pengalaman login yang lebih konsisten.
Dari sisi security governance, hardware security key juga dapat mendukung organisasi dalammemperkuat authentication controls dan menyelaraskannya dengan berbagai security and compliance frameworks. Bagi sektor yang memiliki tuntutan regulasi tinggi, penggunaanauthenticator dengan standar dan sertifikasi yang relevan dapat menjadi bagian dari upaya memperkuat security posture serta mendukung kebutuhan audit.
Bisa disimpulkan, enterprise tidak hanya bergantung pada seberapa kuat sistem dapat mendeteksiancaman, tetapi juga seberapa baik organisasi memastikan bahwa hanya pengguna dan perangkat yang tepat yang dapat mengakses aset penting.
Tingkatkan Standar Keamanan Enterprise Bersama MBT dan Swissbit
Ketika ancaman terhadap kredensial semakin berkembang, mengandalkan password sebagai garis pertahanan utama menjadi semakin berisiko. Hardware security key menawarkan pendekatan yang lebih kuat dengan menggabungkan cryptographic authentication, phishing resistance, dan dalamimplementasi tertentu, physical access dalam satu perangkat.
Sebagai authorized partner Swissbit di Indonesia, Mega Buana Teknologi (MBT), bagian dari CTI Group, siap membantu perusahaan merancang strategi implementasi hardware security key yang sesuai dengan kebutuhan organisasi, mulai dari asesmen kebutuhan, pengadaan Swissbit iShieldKey 2, hingga dukungan integrasi dan pengelolaan berkelanjutan.
Hubungi tim MBT untuk mendiskusikan bagaimana hardware security key dapat membantumemperkuat keamanan digital dan physical access di lingkungan enterprise Anda.
Penulis: Wilsa Azmalia Putri
Content Writer CTI Group